

İçindekiler
Mobil uygulamalarda gizlilik, yayından sonra eklenecek bir metin değil, uygulamanın mağazaya kabul edilmesini ve kullanıcıların izin vermeye ikna olmasını doğrudan etkileyen bir tasarım konusudur. Apple ve Google, uygulamaların hangi veriyi topladığını mağaza sayfasında açıkça beyan etmesini istiyor; Türkiye’de ise 6698 sayılı Kişisel Verilerin Korunması Kanunu, veri toplanırken kullanıcının bilgilendirilmesini zorunlu tutuyor.
Bu yazıda bir mobil uygulama projesinde gizlilikle ilgili hangi kararların, hangi aşamada verilmesi gerektiğini anlatıyoruz: veri envanteri, izinler, takip izni, mağaza beyanları, hesap silme ve KVKK adımları. Yazı genel bilgilendirme amaçlıdır; hukuki değerlendirme için uzman desteği almanızı öneririz.
1. Önce veri envanterini çıkarın
Uygulamanın topladığı her veriyi, neden topladığınızı ve nerede sakladığınızı bir tabloda listeleyin. Bu tablo hem mağaza beyanlarının hem de aydınlatma metninin temelidir:
- Hesap bilgileri: Ad, e-posta, telefon numarası.
- Konum: Hassas mı, yaklaşık mı; yalnızca uygulama açıkken mi, arka planda da mı?
- Cihaz erişimleri: Kamera, fotoğraflar, mikrofon, kişiler, takvim.
- Teknik veriler: Cihaz kimlikleri, çökme kayıtları, uygulama içi kullanım verileri.
- Ödeme ve sipariş verileri: Kart bilgisi uygulamada mı işleniyor, yoksa ödeme kuruluşuna mı yönlendiriliyor?
Envantere uygulamaya eklediğiniz üçüncü taraf yazılım geliştirme kitlerini (SDK) de dâhil edin. Analitik, reklam, çökme raporlama, sohbet ya da ödeme SDK’ları kendi başlarına veri toplayabilir. Mağaza beyanlarında bu veriler de sizin sorumluluğunuzdadır.
2. İzinleri doğru anda isteyin
iOS’ta kamera, konum, fotoğraflar, mikrofon ve bildirim gibi erişimler kullanıcıya sistem penceresiyle sorulur ve uygulamanın bu erişimi neden istediğini açıklayan bir metin tanımlaması gerekir. Android’de de konum, kamera ve mikrofon gibi hassas izinler uygulama çalışırken istenir; Android 13’ten itibaren bildirim göndermek de kullanıcının iznine bağlıdır.
Kullanıcı bir izni reddettiğinde, aynı sistem penceresini tekrar göstermek her zaman mümkün değildir. Bu yüzden ne zaman ve nasıl sorduğunuz önemlidir:
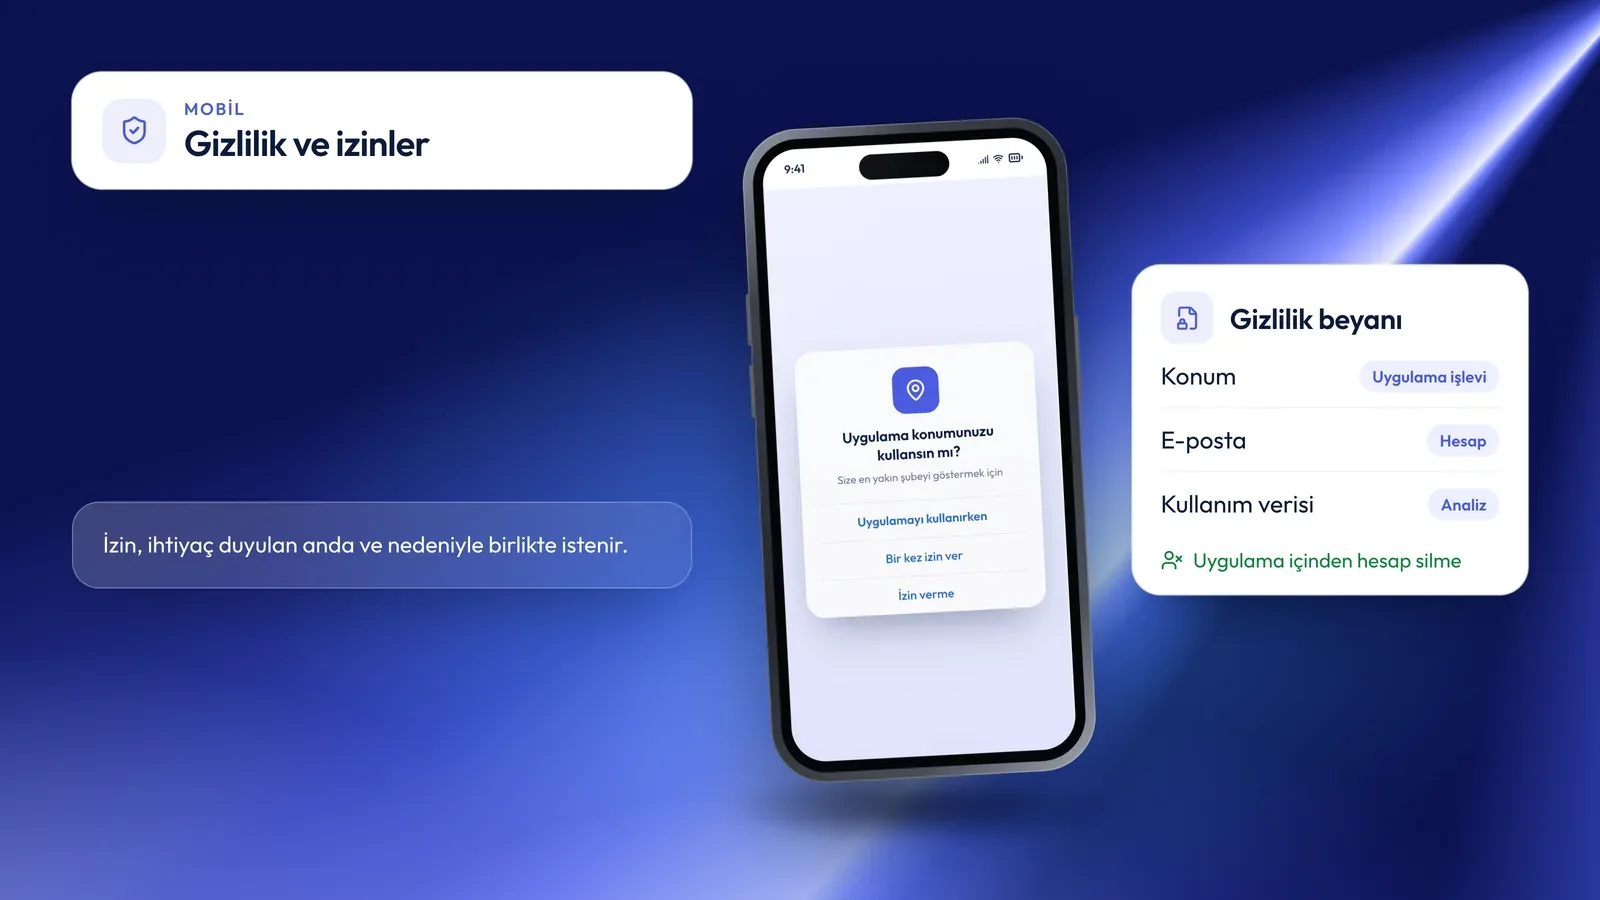
- Uygulama ilk açıldığında tüm izinleri art arda istemeyin. İzni, kullanıcı o özelliği kullanmak istediği anda isteyin; örneğin kamera iznini profil fotoğrafı ekle düğmesine basıldığında.
- Sistem penceresinden önce, iznin neden gerektiğini anlatan kısa bir uygulama içi ekran gösterin.
- En az yetkiyle yetinin. Yaklaşık konum yetiyorsa hassas konum, sistemin fotoğraf seçicisi yetiyorsa tüm galeri erişimi istemeyin.
- İzin reddedildiğinde uygulama çalışmaya devam etsin; ilgili özelliğin neden kullanılamadığını ve ayarlardan nasıl açılacağını gösterin.
3. Takip izni: App Tracking Transparency
Apple, bir uygulamanın kullanıcı verisini başka şirketlere ait uygulama ve web sitelerinden toplanan verilerle ilişkilendirmesini, örneğin hedefli reklam ya da reklam ölçümü için, “takip” olarak tanımlar. iOS’ta takip yapmak isteyen uygulamalar, AppTrackingTransparency çerçevesiyle kullanıcıdan izin istemek zorundadır. Kullanıcı izin vermezse cihazın reklam kimliğine erişilemez ve diğer yöntemlerle de takip yapılmaması gerekir.
Bu, reklam ve ölçüm stratejisini doğrudan etkiler. Uygulamanızda reklam ya da kampanya ölçümü yapan SDK’lar varsa, izin vermeyen kullanıcılar için ölçümün nasıl yapılacağını pazarlama ekibiyle birlikte proje başında planlayın.
4. Mağaza gizlilik beyanları
App Store: gizlilik ayrıntıları ve gizlilik bildirimi dosyası
App Store Connect’te her uygulama için hangi veri türlerinin toplandığı, bu verilerin kullanıcının kimliğine bağlanıp bağlanmadığı ve takip için kullanılıp kullanılmadığı beyan edilir. Bu bilgiler mağaza sayfasında kullanıcılara gösterilir. Apple ayrıca uygulamaların ve yaygın kullanılan bazı üçüncü taraf SDK’ların, topladıkları verileri ve belirli sistem arayüzlerini neden kullandıklarını açıklayan bir gizlilik bildirimi dosyası (privacy manifest) içermesini istiyor.
Google Play: veri güvenliği bölümü
Google Play’de yayımlanan uygulamalar, hiç veri toplamasalar bile Play Console’daki veri güvenliği formunu doldurmak zorundadır. Formda toplanan ve paylaşılan veri türleri, verinin aktarım sırasında şifrelenip şifrelenmediği ve kullanıcıların verilerinin silinmesini isteyip isteyemeyeceği gibi bilgiler yer alır. Her iki mağazada da erişilebilir bir gizlilik politikası bağlantısı gerekir.
Beyanlar uygulamanın gerçek davranışıyla tutarlı olmalıdır. Yeni bir SDK eklediğinizde ya da bir özelliğin topladığı veri değiştiğinde, beyanları da güncellemeniz gerekir. Tutarsız beyanlar, güncellemelerin reddedilmesine ya da uygulamaya yaptırım uygulanmasına yol açabilir.
5. Hesap silme zorunluluğu
Uygulama içinde hesap oluşturmaya izin veriyorsanız, iki mağaza da hesabın silinebilmesini istiyor:
- App Store: İnceleme yönergelerinin 5.1.1(v) maddesine göre hesap oluşturulabilen uygulamalar, kullanıcının hesabını uygulama içinden silmeyi başlatabilmesine imkân vermelidir. Hesabı yalnızca devre dışı bırakmak yeterli değildir.
- Google Play: Kullanıcı hesabın silinmesini uygulama içinden isteyebilmeli; ayrıca uygulamayı yeniden yüklemeden kullanılabilecek bir web bağlantısı da sunulmalıdır. Bu bağlantı veri güvenliği formunda belirtilir.
Yasal saklama yükümlülükleri nedeniyle bazı verileri, örneğin fatura kayıtlarını, belirli bir süre saklamanız gerekebilir. Bu durumda hangi verilerin neden ve ne kadar süre saklanacağını kullanıcıya açıkça belirtin.
6. KVKK açısından yapılması gerekenler
KVKK’nın 10. maddesine göre veri sorumlusu, kişisel veriler elde edilirken ilgili kişiyi bilgilendirmekle yükümlüdür. Mobil uygulamada bu, kayıt ya da ilk kullanım akışında aydınlatma metnine kolay erişilebilmesi anlamına gelir. Uygulamada dikkat edilmesi gereken başlıca konular:
- Aydınlatma metni: Hangi verinin, hangi amaçla, hangi hukuki sebebe dayanarak işlendiğini, kimlere aktarıldığını ve kullanıcının haklarını anlatmalı.
- Açık rıza: Kanundaki diğer işleme şartlarından biri yoksa, açık rıza belirli bir konuya ilişkin, bilgilendirmeye dayalı ve özgür iradeyle verilmelidir. Açık rızayı hizmet şartlarının kabulüne bağlamayın ve aydınlatma metniyle aynı onay kutusunda istemeyin.
- Yurt dışına aktarım: Sunucunuz, bulut hizmetiniz ya da kullandığınız analitik ve bildirim servisleri yurt dışındaysa KVKK’nın 9. maddesi devreye girer. Bu madde 2024’te değiştirildi; güncel aktarım mekanizmalarını hukuk danışmanınızla değerlendirin.
- Pazarlama iletileri: Kampanya amaçlı SMS ve e-posta gönderecekseniz, 6563 sayılı Elektronik Ticaretin Düzenlenmesi Hakkında Kanun kapsamındaki onay kurallarını ve İleti Yönetim Sistemi (İYS) kaydını ayrıca ele alın.
Geliştirme sürecine nasıl yerleştirilir?
- Kapsam aşamasında veri envanterini çıkarın ve her verinin gerçekten gerekli olup olmadığını sorgulayın.
- Tasarım aşamasında izin isteme anlarını ve izin öncesi açıklama ekranlarını ekran akışına ekleyin.
- SDK seçerken her birinin topladığı veriyi ve gizlilik belgelerini inceleyin.
- Yayından önce mağaza beyanlarını, gizlilik politikasını ve aydınlatma metnini veri envanteriyle karşılaştırın.
- Hesap silme akışını hem uygulama içinden hem web bağlantısından test edin.
- Her yeni sürümde, eklenen özellik ve SDK’lar için beyanları yeniden gözden geçirin.
Sık yapılan hatalar
- Uygulamanın ilk açılışında konum, bildirim ve kamera izinlerini art arda istemek.
- Üçüncü taraf SDK’ların topladığı verileri mağaza beyanlarına eklememek.
- İzin reddedildiğinde uygulamanın çalışmayı durdurması.
- Hesap silmeyi yalnızca e-posta ile talep edilebilir hâle getirmek.
- Aydınlatma metnini ve açık rızayı tek bir “kabul ediyorum” kutusunda birleştirmek.
Guru Dijital, mobil uygulama projelerinde gizlilik gereksinimlerini kapsam ve tasarım aşamasında ele alıyor. Mevcut uygulamanızın izin akışlarını ve mağaza beyanlarını birlikte gözden geçirmek isterseniz ekibimizle iletişime geçebilirsiniz.
Kaynaklar
- App Review Guidelines (Apple Developer)
- App Privacy Details on the App Store (Apple Developer)
- User Privacy and Data Use (Apple Developer)
- Privacy manifest files (Apple Developer Documentation)
- Offering account deletion in your app (Apple Developer)
- Provide information for Google Play’s Data safety section (Play Console Yardım)
- Understanding Google Play’s app account deletion requirements (Play Console Yardım)
- Permissions on Android (Android Developers)
- Notification runtime permission (Android Developers)
- 6698 sayılı Kişisel Verilerin Korunması Kanunu (Mevzuat Bilgi Sistemi)